Domain kupferschornstein.de kaufen?
Wir ziehen mit dem Projekt
kupferschornstein.de um.
Sind Sie am Kauf der Domain
kupferschornstein.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain kupferschornstein.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **


Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
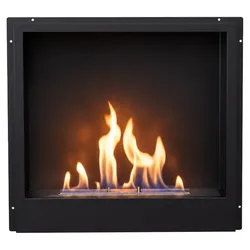
ScandiFlames Surtur 18" Ethanol Kamin Einsatz – Echte Flammen ohne SchornsteinEchtes Flammenspiel ohne Schornstein: Dieser Bioethanol-Kamin bringt Wärme und Atmosphäre in Ihr Zuhause – ohne Rauch, ohne Asche und ohne bauliche Maßnahmen. Ihre Vorteile auf einen Blick Heizleistung bis 3 kW Bis zu 5,5 h Brenndauer pro Füllung 1,8 L Tankvolumen Flammenhöhe regulierbar Einsatzbereich: Innenbereich 2 Jahre Herstellergarantie Der Surtur 18" Ethanol Kamin Einsatz ist eine kompakte und praktische Lösung für alle, die einen bestehenden freistehenden Ofen oder einen alten offenen Kamin modernisieren möchten. Sie genießen das Ambiente echter Flammen, ganz ohne Schornstein, Brennholz oder aufwendige Installation – ideal für Häuser, in denen der Kaminzug nicht mehr genutzt wird. Der Einsatz kann auch für die Wandmontage verwendet werden und bietet Ihnen die Freiheit, ein sauberes, minimalistisches Kamin-Highlight mit echten Flammen zu schaffen. In klassischem Schwarz gehalten und mit einem schlichten, zeitlosen Design fügt sich der Surtur 18" mühelos in moderne wie traditionelle Wohnräume ein. Mit den Maßen 45,9 cm hoch, 48,9 cm breit und 12,8 cm tief eignet sich dieser Ethanol Einsatz besonders für kleinere Kaminöffnungen und kompakte Öfen. Der mitgelieferte Brenner fasst 1,8 Liter Bioethanol und ermöglicht eine Brenndauer von bis zu ca. 5,5 Stunden pro Füllung. Mit einer Wärmeleistung von 3 kW sorgt er zudem für angenehme Zusatzwärme im Raum. Der Rahmen besteht aus pulverbeschichtetem Stahl und verfügt über keine integrierte Wärmedämmung. Bei der Installation in eine Wand oder Möbel ist darauf zu achten, dass die umliegenden Materialien hitzebeständig sind. Falls erforderlich, sollte eine geeignete Dämmung hinzugefügt werden, um die Struktur zu schützen und eine sichere, fachgerechte Montage zu gewährleisten. Der Surtur 18" ist die ideale Wahl, wenn Sie einen bestehenden Kamin oder Ofen wiederverwenden und dabei die Atmosphäre echten Feuers genießen möchten – ganz ohne Rauch, Ruß oder Schornstein. Lieferumfang Surtur 18" Ethanol Kamin Einsatz Bioethanol-Brenner Bedienwerkzeug Bedienungsanleitung Technische Daten Höhe 45,9 cm Breite 48,9 cm Tiefe 12,8 cm Material Stahl Farbe Schwarz Heizleistung (max.) 3 kW Brennstoffart Bioethanol Brennstoffkapazität 1,8 L Brennstoffverbrauch (Liter pro Stunde) 0,33 L/h Brenndauer 5,5 h Flammenbreite 25 cm Regelbare Flamme Ja Flammenbild Vorderseite Verwendung Innenbereich Bedienung Handbuch Garantie 2 Jahre Artikelnummer BIO-20-401 EAN 5713475026783 Sicherheitshinweise Nur Bioethanol (mind. 96 %) als Brennstoff verwenden. Brenner nur im erloschenen und vollständig abgekühlten Zustand befüllen. Ausreichend Abstand zu brennbaren Materialien halten und den Raum regelmäßig lüften. Kamin während des Betriebs nie unbeaufsichtigt lassen; Kinder und Haustiere fernhalten. Bedienungsanleitung des Herstellers vor der ersten Inbetriebnahme beachten. Herstellerangaben (Produktsicherheit)ScandiFlames - Biopejs-shop.dk ApSGravsholtvej 159310 Vodskov, DänemarkE-Mail: info@scandiflames.comMarke: ScandiFlames Lieferung in 5–15 Werktagen.686,42 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
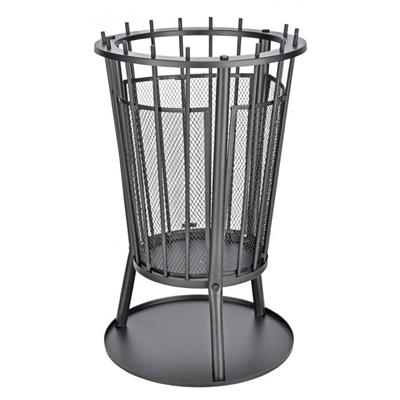
Feuerkorb mit Funkenschutz - Feuerstelle Feuerschale Feuer Grill Grillfeuer KaminFeuerkorb mit Funkenschutz Ideal geeignet für Ihren Garten oder Ihre Terasse. Produkteigenschaften: für Holzscheite und Grillkohle mit Bodenplatte zum Auffangen der Asche Material: Eisen, pulverbeschichtet Maße (DxH): ca. 40 x 61 cm51,24 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Graf von Quadt, Bertram: Abends am KaminAbends am Kamin , Jagdgeschichten von Wald, Wild und Weite , Elektromotoren & -teile > Elektro- & Hybridautoteile , Erscheinungsjahr: 202211, Produktform: Leinen, Autoren: Graf von Quadt, Bertram, Illustrator: Hanrath, Bernd, Seitenzahl/Blattzahl: 147, Abbildungen: Illustrationen vom Jagdmaler Bernd Hanrath, Keyword: Bergjagd; Hirschbrunft; Jagd; Jagderzählungen; Jagdgeschichten; Kaminabende; Maiböcke; Vierjahreszeiten; Waidwerk; Wild, Fachschema: Lifestyle, Fachkategorie: Biografien, Literatur, Literaturwissenschaft~Lifestyle, Hobbys und Freizeit, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 246, Breite: 175, Höhe: 17, Gewicht: 519, Produktform: Gebunden, Genre: Belletristik,39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **


Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kesser® Ofenrohr Für Elektrokamin, Schornstein-nachbildung, Metall - WeißKESSER Deko-Kaminofenrohr Authentische Kaminoptik mit Wandbefestigung Verleihen Sie Ihrem Kaminbereich eine besonders authentische und stilvolle Optik mit dem KESSER Deko-Kaminofenrohr . Die detailreiche Gestaltung vermittelt täuschend echt den Eindruck eines klassischen Kaminofenrohrs und ergänzt den vorhandenen Kaminofen wirkungsvoll. Dank der mitgelieferten Wandbefestigung lässt sich das dekorative Rohr unkompliziert montieren und individuell ausrichten. Das Deko-Kaminofenroh bietet vielseitige Gestaltungsmöglichkeiten für unterschiedliche Wohnstile und Einrichtungskonzepte . Produkt-Highlights • REALISTISCHE DEKO-OPTIK: Das KESSER Deko-Kaminofenrohr überzeugt mit einer täuschend echten, detailreichen Gestaltung und lässt das dekorative Rohr wie ein echtes Kaminofenrohr erscheinen. Dadurch entsteht eine besonders authentische Kaminoptik , die den Kaminbereich stilvoll aufwertet. • INKL. WANDMONTAGE-ZUBEHÖR: Für eine unkomplizierte Montage sind passende Halterungen, Schrauben und Dübel bereits im Lieferumfang enthalten. Die praktische Wandbefestigung ermöglicht eine einfache Installation und unterstützt eine individuell abgestimmte Positionierung des Deko-Kaminofenrohrs . • AUTHENTISCHE KAMINOPTIK: Das detailreiche Design vermittelt den Eindruck einer echten Kamininstallation und sorgt für ein harmonisches Gesamtbild. Das dekorative Kaminofenrohr fügt sich optisch ansprechend in den Kaminbereich ein und rundet die Gestaltung wirkungsvoll ab. • FLEXIBLE POSITIONIERUNG: Je nach vorhandener Einbausituation kann das Deko-Kaminofenrohr individuell ausgerichtet und positioniert werden. Die Wandbefestigung bietet flexible Gestaltungsmöglichkeiten und ermöglicht eine optisch passende Abstimmung auf den Kaminofen und das gewünschte Gesamtbild. Technische Details • Produktart: Deko-Kaminofenrohr / dekoratives Kaminrohr • Optik: Realistische, detailreiche Kaminofenoptik • Montage: Wandmontage • Befestigung: Halterungen, Schrauben und Dübel inklusive • Positionierung: Individuell ausrichtbar und flexibel positionierbar • Einsatzbereich: Dekorative Gestaltung und optische Ergänzung des Kaminbereichs Lieferumfang • 1x KESSER Deko-Kaminofenrohr • Halterungen zur Wandbefestigung • Schrauben • Dübel41,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ScandiFlames Surtur 18" Ethanol Kamin Einsatz – Echte Flammen ohne SchornsteinEchtes Flammenspiel ohne Schornstein: Dieser Bioethanol-Kamin bringt Wärme und Atmosphäre in Ihr Zuhause – ohne Rauch, ohne Asche und ohne bauliche Maßnahmen. Ihre Vorteile auf einen Blick Heizleistung bis 3 kW Bis zu 5,5 h Brenndauer pro Füllung 1,8 L Tankvolumen Flammenhöhe regulierbar Einsatzbereich: Innenbereich 2 Jahre Herstellergarantie Der Surtur 18" Ethanol Kamin Einsatz ist eine kompakte und praktische Lösung für alle, die einen bestehenden freistehenden Ofen oder einen alten offenen Kamin modernisieren möchten. Sie genießen das Ambiente echter Flammen, ganz ohne Schornstein, Brennholz oder aufwendige Installation – ideal für Häuser, in denen der Kaminzug nicht mehr genutzt wird. Der Einsatz kann auch für die Wandmontage verwendet werden und bietet Ihnen die Freiheit, ein sauberes, minimalistisches Kamin-Highlight mit echten Flammen zu schaffen. In klassischem Schwarz gehalten und mit einem schlichten, zeitlosen Design fügt sich der Surtur 18" mühelos in moderne wie traditionelle Wohnräume ein. Mit den Maßen 45,9 cm hoch, 48,9 cm breit und 12,8 cm tief eignet sich dieser Ethanol Einsatz besonders für kleinere Kaminöffnungen und kompakte Öfen. Der mitgelieferte Brenner fasst 1,8 Liter Bioethanol und ermöglicht eine Brenndauer von bis zu ca. 5,5 Stunden pro Füllung. Mit einer Wärmeleistung von 3 kW sorgt er zudem für angenehme Zusatzwärme im Raum. Der Rahmen besteht aus pulverbeschichtetem Stahl und verfügt über keine integrierte Wärmedämmung. Bei der Installation in eine Wand oder Möbel ist darauf zu achten, dass die umliegenden Materialien hitzebeständig sind. Falls erforderlich, sollte eine geeignete Dämmung hinzugefügt werden, um die Struktur zu schützen und eine sichere, fachgerechte Montage zu gewährleisten. Der Surtur 18" ist die ideale Wahl, wenn Sie einen bestehenden Kamin oder Ofen wiederverwenden und dabei die Atmosphäre echten Feuers genießen möchten – ganz ohne Rauch, Ruß oder Schornstein. Lieferumfang Surtur 18" Ethanol Kamin Einsatz Bioethanol-Brenner Bedienwerkzeug Bedienungsanleitung Technische Daten Höhe 45,9 cm Breite 48,9 cm Tiefe 12,8 cm Material Stahl Farbe Schwarz Heizleistung (max.) 3 kW Brennstoffart Bioethanol Brennstoffkapazität 1,8 L Brennstoffverbrauch (Liter pro Stunde) 0,33 L/h Brenndauer 5,5 h Flammenbreite 25 cm Regelbare Flamme Ja Flammenbild Vorderseite Verwendung Innenbereich Bedienung Handbuch Garantie 2 Jahre Artikelnummer BIO-20-401 EAN 5713475026783 Sicherheitshinweise Nur Bioethanol (mind. 96 %) als Brennstoff verwenden. Brenner nur im erloschenen und vollständig abgekühlten Zustand befüllen. Ausreichend Abstand zu brennbaren Materialien halten und den Raum regelmäßig lüften. Kamin während des Betriebs nie unbeaufsichtigt lassen; Kinder und Haustiere fernhalten. Bedienungsanleitung des Herstellers vor der ersten Inbetriebnahme beachten. Herstellerangaben (Produktsicherheit)ScandiFlames - Biopejs-shop.dk ApSGravsholtvej 159310 Vodskov, DänemarkE-Mail: info@scandiflames.comMarke: ScandiFlames Lieferung in 5–15 Werktagen.686,42 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
Ähnliche Suchbegriffe für Ransomware
-
Feuerkorb mit Funkenschutz - Feuerstelle Feuerschale Feuer Grill Grillfeuer KaminFeuerkorb mit Funkenschutz Ideal geeignet für Ihren Garten oder Ihre Terasse. Produkteigenschaften: für Holzscheite und Grillkohle mit Bodenplatte zum Auffangen der Asche Material: Eisen, pulverbeschichtet Maße (DxH): ca. 40 x 61 cm51,24 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Graf von Quadt, Bertram: Abends am KaminAbends am Kamin , Jagdgeschichten von Wald, Wild und Weite , Elektromotoren & -teile > Elektro- & Hybridautoteile , Erscheinungsjahr: 202211, Produktform: Leinen, Autoren: Graf von Quadt, Bertram, Illustrator: Hanrath, Bernd, Seitenzahl/Blattzahl: 147, Abbildungen: Illustrationen vom Jagdmaler Bernd Hanrath, Keyword: Bergjagd; Hirschbrunft; Jagd; Jagderzählungen; Jagdgeschichten; Kaminabende; Maiböcke; Vierjahreszeiten; Waidwerk; Wild, Fachschema: Lifestyle, Fachkategorie: Biografien, Literatur, Literaturwissenschaft~Lifestyle, Hobbys und Freizeit, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 246, Breite: 175, Höhe: 17, Gewicht: 519, Produktform: Gebunden, Genre: Belletristik,39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kupfer, Traudl: Berlin 1945Berlin 1945 , Das Jahr 1945 hat Berlin verändert wie kein anderes. Während am Anfang das NS-Regime noch mit aller Brutalität gegen jeden Widerstand vorging, folgte im April und Mai die Erleichterung vieler, den Krieg überlebt zu haben - gemischt mit einer großen Unsicherheit, wie zwischen den Trümmern ein Neubeginn möglich sein sollte. Im Sommer rückten die Westalliierten in ihre Sektoren ein. Die Stadt erwachte zu neuem Leben, um dann im Winter im Frost zu erstarren. Traudl Kupfer hat für dieses Buch unzählige Memoiren ausgewertet und überlebende Zeitzeugen befragt. Auf Basis dieser persönlichen Erinnerungen schildert sie Monat für Monat das unglaubliche Jahr, in dem die Berlinerinnen und Berliner ein Wechselbad der Gefühle erlebten. , Hydro- & Ventilstößel > Ventile & Ventilsteuerungsteile , Erscheinungsjahr: 20250225, Autoren: Kupfer, Traudl, Seitenzahl/Blattzahl: 256, Abbildungen: ca. 12 Abbildungen, Keyword: 1945; Alltag; Erinnerungen; Freiheit; Kriegsende; Memoir; Notizen; Ruth Andreas-Friedrich; Schicksalsjahr; Tagebuch; Umbruch; Zweiter Weltkrieg, Fachschema: Berlin / Geschichte (bis 1945)~Nationalismus, Fachkategorie: Memoiren, Berichte/Erinnerungen~Tagebücher, Briefe, Notizbücher~Gesellschaft und Kultur, allgemein~Politische Strukturen und Prozesse~Geschichte: Ereignisse und Themen, Warengruppe: HC/Geschichte/20. Jahrhundert, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 215, Breite: 135, Höhe: 26, Gewicht: 416, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.